W tym artykule
- Krótka odpowiedź
- Co zmienił Chrome – pyta, zanim wpuści
- 722 strony firm – co trzynasta bez ważnego certyfikatu
- Test w minutę – okno incognito i dwa adresy
- Ile kosztuje certyfikat SSL – od 0 do 1499 zł rocznie
- Certyfikatu na rok już nikt nie wystawi – 200, 100, 47 dni
- Co napisać do firmy hostingowej – gotowy mail
- Pytania i odpowiedzi
- Metoda i źródła
Krótka odpowiedź
Certyfikat SSL dla strony firmowej jest za darmo. Wydaje go Let's Encrypt, a w 4 z 7 sprawdzonych polskich hostingów jest w cenie i sam się odnawia. Bez niego Chrome od października 2026 r. pokazuje nowemu gościowi ostrzeżenie zamiast strony.
Sprawdziłem 722 strony firm i instytucji z 10 polskich miast. 57 z nich, czyli co trzynasta, nie ma ważnego certyfikatu. Wygasł tylko na 6 stronach. U 47 certyfikatu dla domeny po prostu nie ma.
Co zmienił Chrome – pyta, zanim wpuści
21 października 2026 r. Google ogłosił, że Chrome u wszystkich użytkowników domyślnie pyta o zgodę, zanim otworzy stronę bez HTTPS. W tym roku robił tak dotąd tylko u osób, które w ustawieniach wybrały „Silniejszą ochronę”.
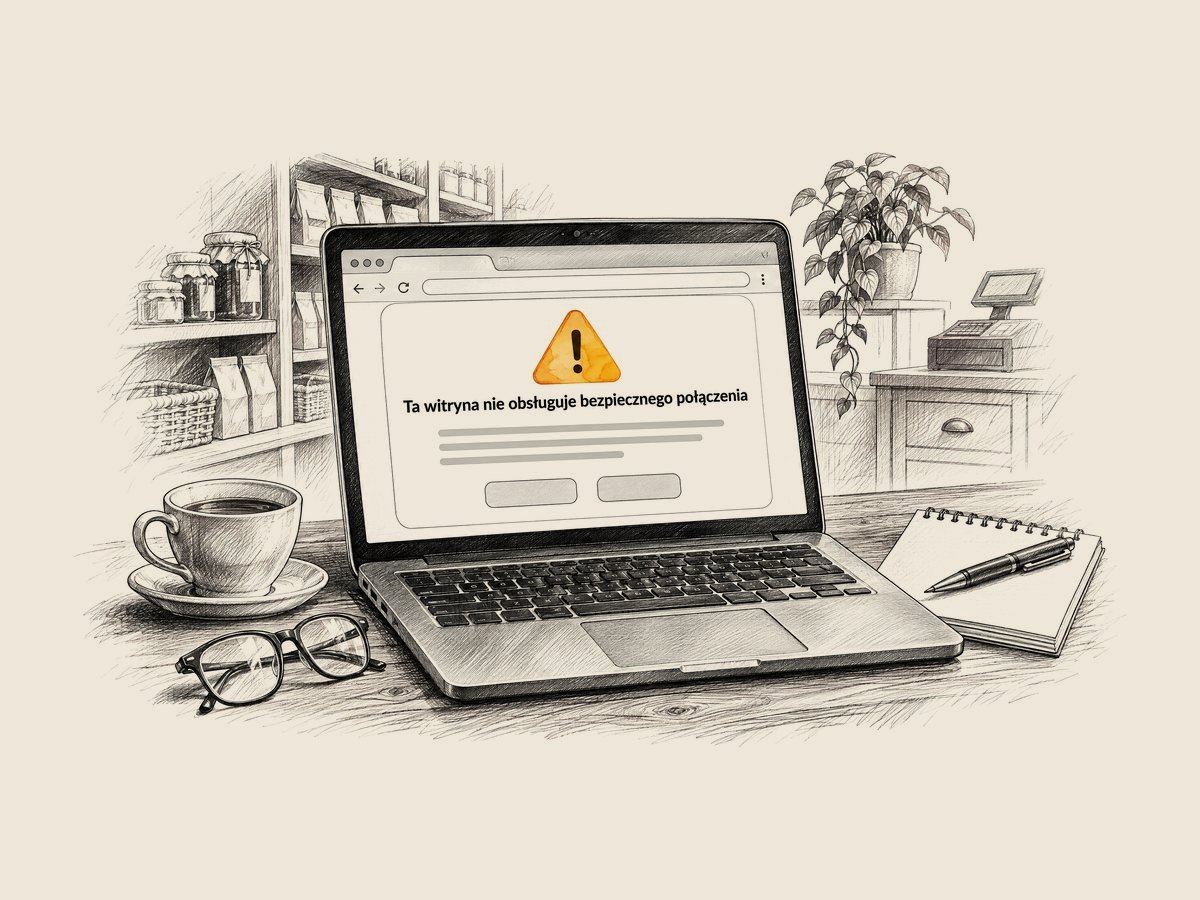
W polskim Chrome gość zamiast strony widzi szare tło i okno z takim tekstem:
Ta witryna nie obsługuje bezpiecznego połączenia
Atakujący mogą zobaczyć i zmienić informacje, które wysyłasz do witryny lub które z niej odbierasz.
Jeśli korzystasz z sieci publicznej, najlepiej będzie odwiedzić tę witrynę później. W zaufanej sieci, np. w domu lub pracy, ryzyko jest mniejsze.
Możesz też skontaktować się z właścicielem witryny i poprosić go o przejście na HTTPS.
Chrome sam podpowiada Twoim klientom, żeby do Ciebie napisali. Do wyboru mają dwa przyciski: wrócić albo mimo wszystko wejść na stronę.
Ostrzeżenie widzi przede wszystkim nowy klient. Kto raz wejdzie mimo niego, tego Chrome zapyta znowu dopiero po dwóch tygodniach bez odwiedzin. Właściciel, który zagląda na swoją stronę codziennie, zobaczy okno raz. Klient z wyszukiwarki trafi na nie przy pierwszej wizycie, a jeśli wejdzie, przy adresie i tak przeczyta „Niezabezpieczona”.
Google podaje, że prawie 95% użytkowników Chrome na komputerach nie widzi w ciągu tygodnia ani jednego takiego ostrzeżenia. Dla większości ludzi strona bez HTTPS to rzadkość. Strony lokalnych firm wypadają gorzej: w mojej próbce co trzynasta nie ma ważnego certyfikatu.
Zmianę Google zapowiedział w październiku 2025 r. Właściciele stron mieli rok.
W ustawieniach Chrome ta funkcja to „Zawsze używaj bezpiecznych połączeń” w wariancie „Ostrzegaj przed niezabezpieczonymi witrynami publicznymi”. Możesz ją wyłączyć w swoim Chrome, ale nie w Chrome klientów.

722 strony firm – co trzynasta bez ważnego certyfikatu
9 listopada 2026 r. sprawdziłem 800 losowych stron z mapy OpenStreetMap: sklepów, restauracji, gabinetów, warsztatów, hoteli, przedszkoli i biur z centrów 10 miast. Odpowiedziały 722.
| Wynik sprawdzenia | Stron | Udział |
|---|---|---|
| strona działa z ważnym certyfikatem | 628 | 87% |
| brak ważnego certyfikatu – gość zobaczy ostrzeżenie | 57 | 8% |
| błąd albo brak odpowiedzi, np. 404, 403 | 37 | 5% |
Strony w promieniu 5 km od centrum Warszawy, Krakowa, Poznania, Gdańska, Lublina, Rzeszowa, Rybnika, Olsztyna, Kielc i Białegostoku, bez sieci handlowych. Stan na 9.11.2026.
Wygasły certyfikat ma tylko 6 z 57 stron. Najstarszy stracił ważność 18 maja 2023 r., trzy i pół roku wcześniej.
U 40 serwer obsługuje szyfrowanie, ale pokazuje certyfikat wystawiony na inny adres – najczęściej wspólny certyfikat firmy hostingowej. Szyfrowanie ma hosting, nie domena firmy. U 7 HTTPS nie działa wcale, a u 4 certyfikat obejmuje tylko jedną wersję adresu: z „www” albo bez.
Najczęściej ważnego certyfikatu nie miały strony noclegów: 5 z 28. Wśród gabinetów i przychodni było to 9 z 68, wśród przedszkoli i szkół 7 z 68, wśród restauracji i kawiarni 8 ze 109.

Test w minutę – okno incognito i dwa adresy
Twój Chrome zna Twoją stronę, więc ostrzeżenia może Ci już nie pokazać. Okno incognito zachowuje się jak przeglądarka nowego klienta.
- Otwórz okno incognito: Ctrl+Shift+N w Windows albo Cmd+Shift+N na Macu.
- Wpisz adres z „https://” na początku, np. https://twojafirma.pl.
- Powtórz z „www”: https://www.twojafirma.pl. Certyfikat musi obejmować oba adresy. W mojej próbce co najmniej 4 strony miały go tylko na jeden.
- Jeśli strona się otworzy, kliknij ikonę na lewo od adresu, potem „Połączenie jest bezpieczne” i „Certyfikat jest ważny”. Przy „Wygasa dnia” zobaczysz koniec ważności.
| Co widzisz | Co to znaczy |
|---|---|
| strona się otwiera | certyfikat działa |
| „Połączenie nie jest prywatne” | certyfikat wygasł albo jest wystawiony na inny adres |
| „Ta witryna jest nieosiągalna” albo „Ta witryna nie umożliwia bezpiecznego połączenia” | serwer nie obsługuje HTTPS |
Napisy z polskiej wersji Chrome. Klient, który wpisze sam adres, bez „https://”, w obu złych przypadkach zobaczy ostrzeżenie o braku HTTPS.
Ile kosztuje certyfikat SSL – od 0 do 1499 zł rocznie
Certyfikat SSL na jedną domenę kosztuje od 0 do 1499 zł netto rocznie. Do strony firmowej wystarczy darmowy. W mojej próbce certyfikat Let's Encrypt ma 377 z 628 stron z działającym HTTPS, czyli 60%.
Płatne certyfikaty sprzedają firmy hostingowe. W 5 polskich cennikach z 9 listopada 2026 r. wyglądało to tak:
| Rodzaj | Co sprawdza wystawca | Cena netto za rok |
|---|---|---|
| darmowy (Let's Encrypt) | czy domena jest Twoja | 0 zł |
| DV, płatny | czy domena jest Twoja | 80–359 zł, mediana 139 zł; promocja na 1. rok od 9 zł |
| OV | domenę i dane firmy | 299–899 zł |
| EV | domenę i firmę, dokładniej | 503–1499 zł |
5 cenników polskich hostingów, 9.11.2026. Widełki to ceny regularne, kwoty brutto przeliczone na netto (VAT 23%). Bez certyfikatów na wiele domen i na wszystkie subdomeny.
Szyfrowanie jest w każdym takie samo. Jedna z firm, które sprzedają płatne certyfikaty, pisze w pytaniach i odpowiedziach wprost: pod względem bezpieczeństwa darmowy certyfikat niczym się nie różni. Różni je gwarancja wystawcy.
Przy certyfikacie EV obok adresu widać było kiedyś nazwę firmy. W wersji 77 Chrome przeniósł ją do okna z informacjami o stronie. Właściciel płaci 503–1499 zł rocznie, a klient widzi przy adresie to samo co przy darmowym certyfikacie.
Cenniki wciąż sprzedają kłódkę. Jeden obiecuje „zieloną kłódkę” i przy każdym certyfikacie wypisuje „Kłódka przy adresie”. Chrome zastąpił kłódkę ikoną z suwakami we wrześniu 2023 r., w wersji 117. W badaniu Google z 2021 r. tylko 11% osób rozumiało, co kłódka znaczy.
W dwóch firmach haczyk tkwi w hostingu. W jednej darmowy certyfikat działa dopiero po dokupieniu płatnego dodatku. W drugiej, w dwóch tańszych pakietach, certyfikat kosztuje 9,90 zł netto za pierwszy rok.
Certyfikatu na rok już nikt nie wystawi – 200, 100, 47 dni
Certyfikat wystawiony od 15 marca 2026 r. może być ważny najwyżej 200 dni, a nie 398 jak wcześniej. Tak postanowiło CA/Browser Forum, czyli wystawcy certyfikatów razem z twórcami przeglądarek. Od 15 marca 2027 r. limit spadnie do 100 dni, a od 15 marca 2029 r. do 47.
Cenniki już się dostosowały. Jedna firma sprzedaje teraz „dostęp do wydania certyfikatu SSL przez okres 12 miesięcy”: sam certyfikat jest na 199 dni, potem trzeba wydać go drugi raz. Od marca 2029 r. ręczna wymiana wypadałaby prawie 8 razy w roku.
Ważność darmowych certyfikatów skraca się jeszcze szybciej. Let's Encrypt wydaje je dziś na 90 dni. Od 10 lutego 2027 r. będzie wydawać na 64 dni, a od 16 lutego 2028 r. na 45. Takiego certyfikatu nikt nie wymienia ręcznie: odnawia go program na serwerze. W mojej próbce 448 z 628 certyfikatów (71%) wystawiono na 90 dni albo krócej.
Przy wyborze hostingu nie pytaj więc, ile kosztuje certyfikat. Zapytaj, czy odnawia się sam.

Co napisać do firmy hostingowej – gotowy mail
Darmowy certyfikat włącza się w panelu hostingu, w ustawieniach domeny, i działa po kilku minutach. Jeśli nie wiesz gdzie, wyślij do pomocy technicznej taki mail:
Dzień dobry,
proszę o włączenie darmowego certyfikatu SSL (Let's Encrypt) z automatycznym odnawianiem dla adresów twojafirma.pl i www.twojafirma.pl. Proszę też o stałe przekierowanie (301) wszystkich adresów http na https.
Pozdrawiam,
Jan Kowalski, numer klienta: ...
Przekierowanie to druga połowa pracy. W mojej próbce 54 z 628 stron z działającym HTTPS nie przekierowują adresu z http. Każda z nich działa w dwóch wersjach: z szyfrowaniem i bez.
Przeglądarka tego nie pokaże: od października 2026 r. Chrome sam próbuje najpierw adresu z https, więc ukryje brak przekierowania. Na Macu otwórz Terminal, a w Windows wiersz polecenia (cmd), i wpisz curl -I http://twojafirma.pl. W pierwszej linii odpowiedzi ma być 301, a niżej, przy „Location”, adres z https. Kod 200 znaczy, że strona działa też bez szyfrowania.
Po włączeniu certyfikatu wyślij próbną wiadomość przez formularz kontaktowy. Jeśli formularz wysyła dane na adres zaczynający się od http, Chrome przed wysłaniem pokaże ostrzeżenie „Dane, które chcesz przesłać, nie są zabezpieczone”.
Pytania i odpowiedzi
Czy certyfikat SSL jest obowiązkowy?
Żaden przepis nie wymienia go z nazwy. Jeśli jednak strona zbiera dane osobowe, choćby przez formularz kontaktowy, RODO w art. 32 każe chronić je odpowiednimi środkami technicznymi. Jako przykład podaje szyfrowanie.
Czy HTTPS pomaga w Google?
Trochę. Google uznał HTTPS za sygnał rankingowy w 2014 r., ale o niewielkiej wadze: dotyczył wtedy mniej niż 1% zapytań. Ostrzeżenie Chrome może za to zatrzymać klienta, który już stronę znalazł.
SSL czy TLS – czym się różnią?
W praktyce to ta sama rzecz pod dwiema nazwami. „Certyfikat SSL” to nazwa potoczna, a wymagania CA/Browser Forum mówią o „certyfikatach serwerów TLS”.
Wyślij adres swojej strony
W ciągu 12h odpiszę, czy certyfikat i przekierowania działają, a jeśli nie – co poprawić i ile kosztuje hosting u mnie.
Napisz mailaMetoda i źródła
Próbka to 800 losowych stron z mapy OpenStreetMap: sklepy, lokale, gabinety, biura, hotele i placówki z adresem strony w promieniu 5 km od centrum każdego z 10 miast, bez sieci handlowych. 9 listopada 2026 r. pobrałem stronę główną każdej z nich przez HTTPS i HTTP, a certyfikaty sprawdziłem programem openssl. Odpowiedziały 722 strony. Za stronę bez ważnego certyfikatu uznaję taką, która odpowiada przez HTTP, a przez HTTPS pokazuje zły certyfikat albo nie łączy się wcale. Polskie napisy Chrome pochodzą z pliku tłumaczeń przeglądarki w wersji 156.
Ceny i warunki sprawdziłem tego samego dnia w 7 polskich hostingach (dwa należą do tej samej spółki), w tym w 5 cennikach płatnych certyfikatów. Nazw nie podaję – cenniki się zmieniają, a tekst ma pokazać rynek.
- Google – Chrome Now Warns Before Insecure HTTP Connections (21.10.2026)
- Google Security Blog – HTTPS by default (28.10.2025)
- Pomoc Google Chrome – Zawsze używaj bezpiecznych połączeń
- Chromium Blog – An Update on the Lock Icon (2.05.2023)
- Chromium Docs – EV UI Moving to Page Info
- CA/Browser Forum – Ballot SC081v3
- CA/Browser Forum – Baseline Requirements 2.3.1
- Let's Encrypt – Decreasing Certificate Lifetimes to 45 Days (2.12.2025)
- Google Search Central – HTTPS jako sygnał rankingowy (2014)
- EUR-Lex – RODO, art. 32
- OpenStreetMap – dane mapy, © współtwórcy OpenStreetMap